当方は忙しくない時は平日朝に、セキュリティ/AI関連の記事を巡回チェックしていますが、目についた注意喚起系の記事・情報を可能な範囲でまとめて配信します。人力&片手間でやっているので、類似記事などの重複や情報精度等々のクレームはご容赦ください。
■国内情報
「Cisco IOS XR」にセキュリティアップデート - 多数脆弱性に対処 #SecurityNEXT (Sep 3)
米当局、SonicWallやJFrog関連の既知脆弱性7件について悪用を警告 #SecurityNEXT (Sep 3)
「NGINX JavaScript」に複数の脆弱性 - アップデートが公開 #SecurityNEXT (Sep 3)
「NVIDIA Megatron Bridge」に30件の脆弱性 - いずれも重要度「高」 #SecurityNEXT (Sep 3)
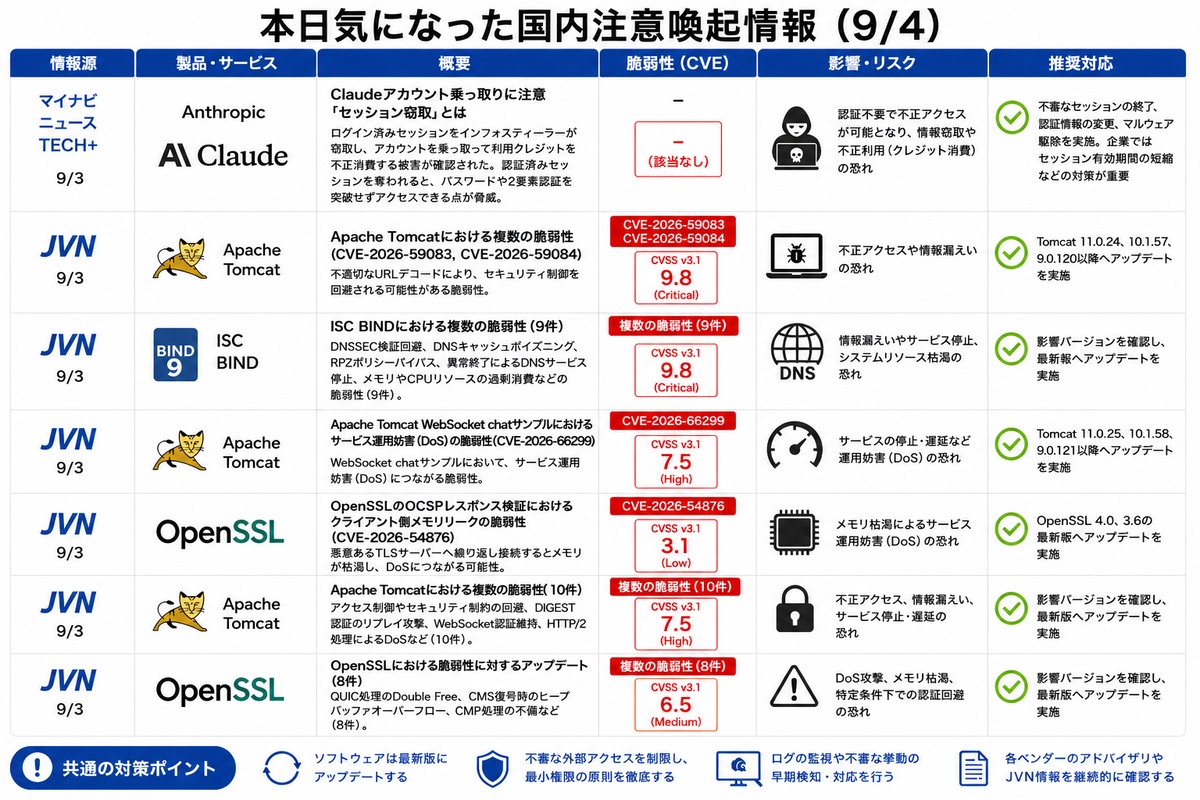
Claudeアカウント乗っ取りに注意、2要素認証でも防げない「セッション窃取」とは #TECH+ (Sep 3)
「Linux」カーネルの脆弱性、攻撃で悪用を確認--修正済みだが多くが未適用 #ZDNET (Sep 3)
Apache Tomcatにおける複数の脆弱性(2026年7月14日) #JVN (Jul 16)
ISC BINDにおける複数の脆弱性(2026年7月) #JVN (Jul 23)
OpenSSLのOCSPレスポンス検証におけるクライアント側のメモリリークの脆弱性(CVE-2026-54876) #JVN (Aug 7)
Apache Tomcatにおける複数の脆弱性(2026年8月25日) #JVN (Aug 26)
OpenSSLにおける脆弱性に対するアップデート(2026年8月25日) #JVN (Aug 26)
■海外情報
Preparing for the Post-Quantum Era: A Call to Action(ポスト量子時代への備え:行動への呼びかけ) #CISA (Sep 3)
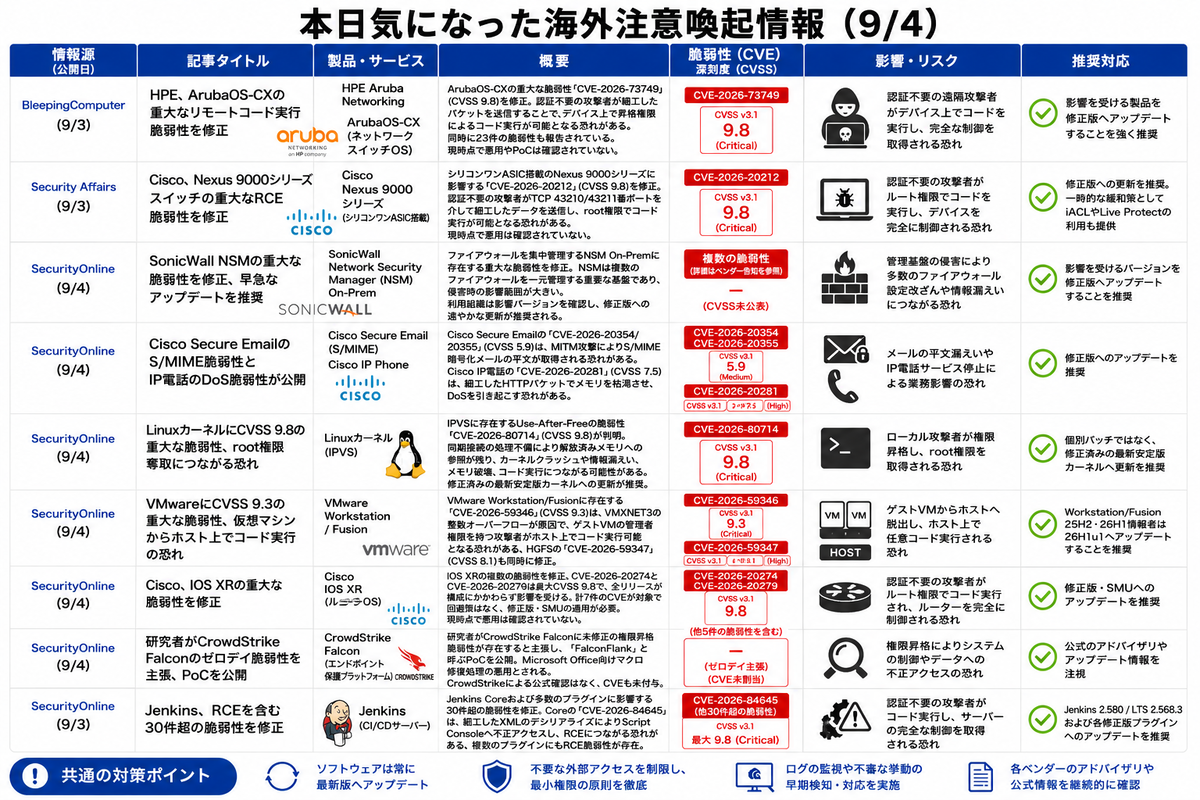
Critical Cisco Nexus 9000 Flaw Lets Unauthenticated Remote Attackers Run Code as Root(Cisco Nexus 9000の重大な脆弱性、認証なしのリモート攻撃者によるroot権限でのコード実行が可能に) #TheHackerNews (Sep 3)
Attackers Turn Trusted Node.js Runtime Into Malware Delivery Tool in Targeted Attacks(攻撃者が信頼されたNode.jsランタイムを標的型攻撃のマルウェア配信ツールとして悪用) #TheHackerNews (Sep 3)
Researcher Releases FalconFlank PoC Showing Privilege Escalation in CrowdStrike Falcon(研究者がCrowdStrike Falconの権限昇格を示す「FalconFlank」PoCを公開) #TheHackerNews (Sep 3)
Prolific Microsoft 0-day hunter drops CrowdStrike Falcon exploit PoC(著名なMicrosoftゼロデイ研究者、CrowdStrike Falconの脆弱性PoCを公開) #TheRegister (Sep 3)
Microsoft says KB5120998 Windows update resets desktop settings(Microsoft、Windows更新プログラムKB5120998でデスクトップ設定がリセットされる問題を確認) #BleepingComputer (Sep 3)
Plex warns users to patch security vulnerabilities immediately(Plex、セキュリティ脆弱性へのパッチ適用をユーザーに緊急要請) #BleepingComputer (Sep 3)
Microsoft Teams, Outlook fail to launch on ARM-based Windows PCs(ARM版Windows PCでMicrosoft TeamsとOutlookが起動しない問題) #BleepingComputer (Sep 3)
HPE patches critical ArubaOS-CX remote code execution flaw(HPE、ArubaOS-CXの重大なリモートコード実行脆弱性を修正) #BleepingComputer (Sep 3)
Cisco Fixed Critical RCE in Nexus 9000 Series Switches(Cisco、Nexus 9000シリーズスイッチの重大なRCE脆弱性を修正) #SecurityAffairs (Sep 3)
Critical SonicWall NSM Vulnerabilities Patched(SonicWall NSMの重大な脆弱性を修正、早急なアップデートを推奨) #SecurityOnline (Sep 4)
Cisco Secure Email S/MIME Flaws Publicly Disclosed(Cisco Secure EmailのS/MIME脆弱性とIP電話のDoS脆弱性が公開) #SecurityOnline (Sep 4)
Linux Kernel CVE-2026-80714: Critical 9.8 Flaw Enables Root Escalation(LinuxカーネルにCVSS 9.8の重大な脆弱性、root権限奪取につながる恐れ) #SecurityOnline (Sep 4)
VMware CVE-2026-59346: Critical 9.3 Flaw Enables Code Execution on Host(VMwareにCVSS 9.3の重大な脆弱性、仮想マシンからホスト上でコード実行の恐れ) #SecurityOnline (Sep 4)
Cisco Fixes Critical Cisco IOS XR Vulnerabilities(Cisco、IOS XRの重大な脆弱性を修正) #SecurityOnline (Sep 4)
Researcher Claims CrowdStrike Falcon 0day, Posts PoC(研究者がCrowdStrike Falconのゼロデイ脆弱性を主張、PoCを公開) #SecurityOnline (Sep 4)
Jenkins Patches RCE Flaw and 30+ Vulnerabilities(Jenkins、RCEを含む30件超の脆弱性を修正) #SecurityOnline (Sep 3)
※平日朝に記事をチェックしている関係上、前日まで(月曜日は週末)の注意喚起情報が拾われる事が多いかと思います。速報性を求められる方は元ソースなどを参考に、この手の情報収集(RSS利用)をされる事をお勧めします。
※国内記事➡海外記事とチェックしているため、速報性を重視し、国内の注意喚起情報がまとまった時点で記事を暫定公開します。(海外記事チェックが終わりましたら、海外まとめのTBD部分を更新します(タイトルの★が更新目印となります))
■イエローページ(主な情報ソース)
・JPCERTCC
・フィッシング対策協議会
・SecurityNext
・ScanNetSecurity
・マイナビニュース
・CISA
・FBI
・HelpNetSecurity
・BleepingComputer
本日もご来訪ありがとうございました。
Thank you for your visit. Let me know your thoughts in the comments.
更新履歴
